25 Endungen unterstützt
Schreibgeschützt, ohne die Originalsoftware zu installieren.
| Format | Endungen | Was Sie sehen |
|---|---|---|
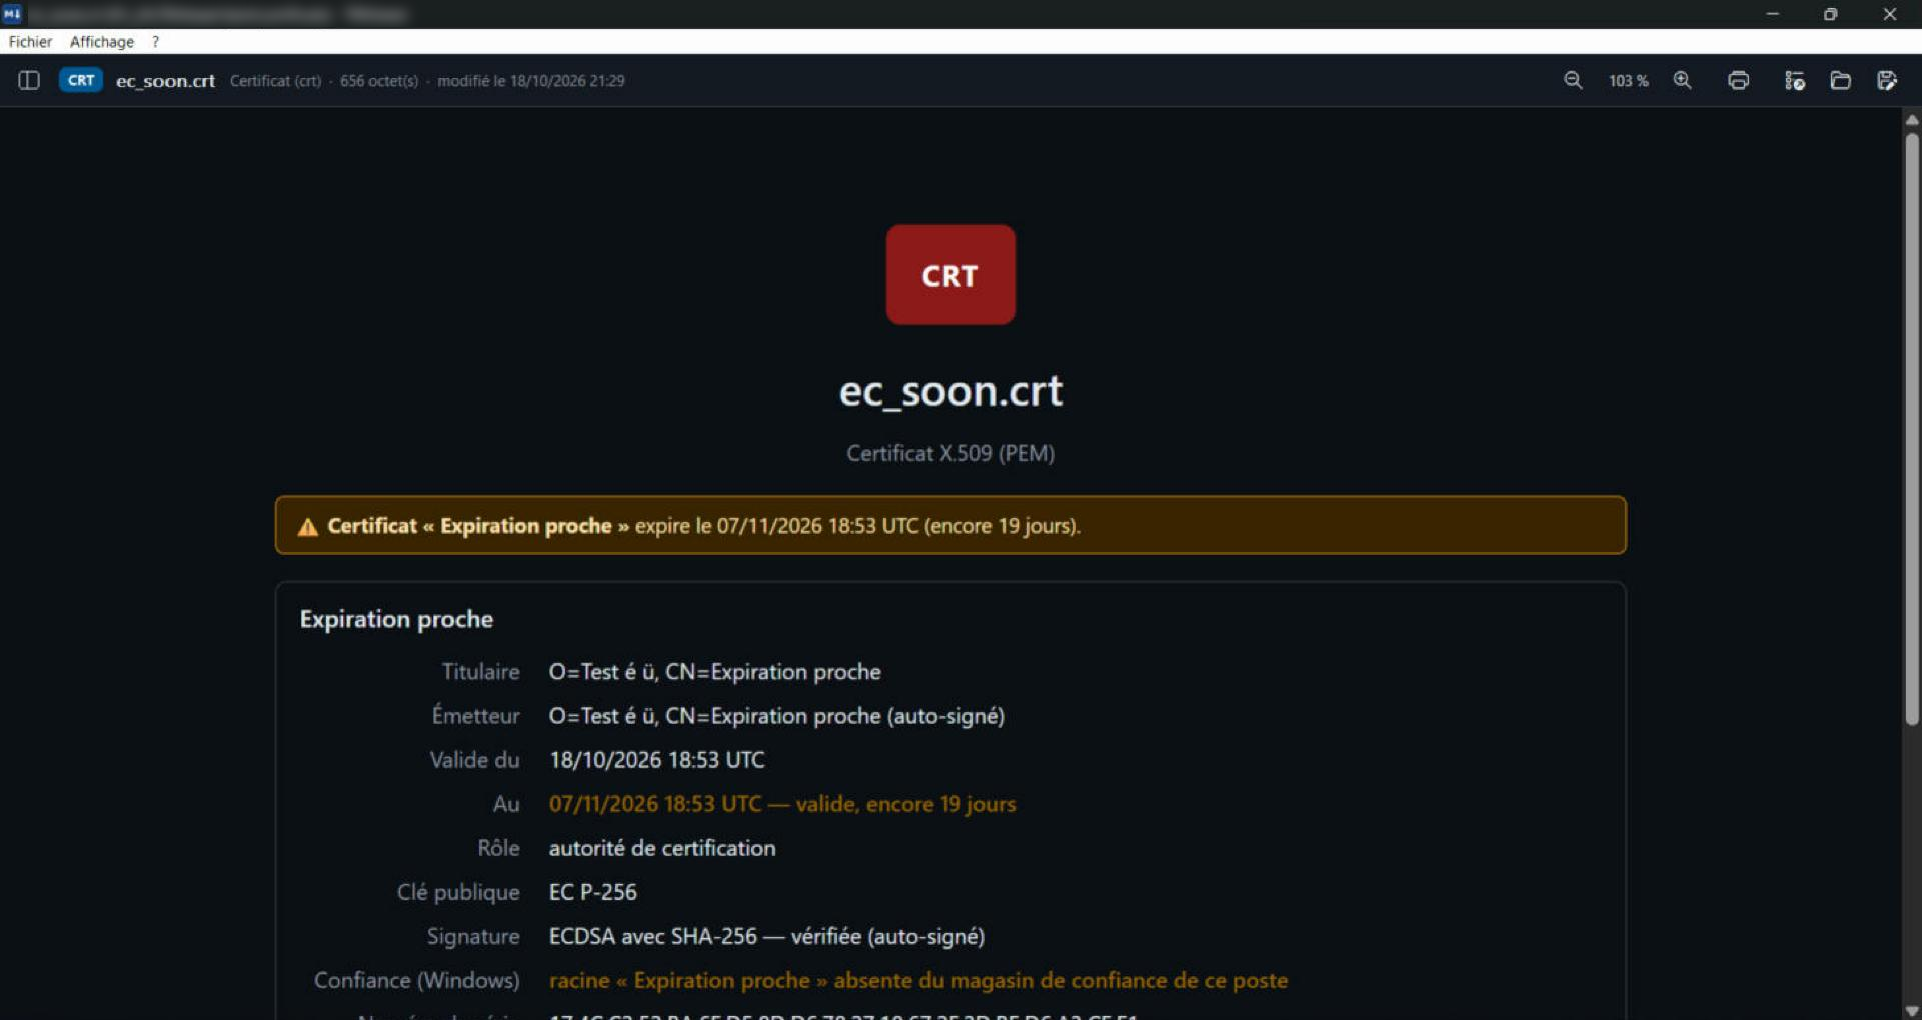
| X.509-Zertifikate | .cer .crt .der .pem | Inhaber, Aussteller, Verwendungszwecke, Fingerabdrücke; Ablauf 90 Tage vorher orange, nach Ablauf rot |
| PKCS#7-Ketten | .p7b .p7c .spc | Alle Zertifikate der Kette |
| CMS-signierte Dokumente | .p7s .p7m | Wer unterschrieben hat, wann und ob die Signatur gültig ist |
| Sperrlisten | .crl | Gesperrte Zertifikate und Daten |
| Zertifikatsanforderungen | .csr .req | Was angefordert wird: Inhaber, Schlüssel, Verwendungszwecke |
| Private Schlüssel | .key .p8 .pk8 | Typ und Schutz, nie der Inhalt; Warnung, wenn der Schlüssel nicht geschützt ist |
| PKCS#12-Speicher | .p12 .pfx | Enthaltene Zertifikate und Schlüssel; Kennwort nie gespeichert |
| Java- und Android-Keystores | .jks .jceks .keystore .bks .ubr | Enthaltene Zertifikate, Speicher geprüft |
| Apple-Profile | .mobileprovision .provisionprofile | Team, Geräte, Berechtigungen; Ablauf 30 Tage vorher orange |
| JWT-Token | .jwt | Jedes Feld erklärt, Ablaufdatum, Warnung, wenn das Token nicht signiert ist |
In Bildern
Häufige Fragen
Wird der private Schlüssel angezeigt?
Nein. TelaViewer gibt an, dass ein privater Schlüssel vorhanden ist, ohne ihn jemals anzuzeigen. Das Kennwort eines Speichers bleibt im Arbeitsspeicher und wird nie gespeichert.